Организация курса, эталонная модель OSI и физический уровень
Меня зовут Максим Климанов, и в этом семестре я у вас буду вести предмет, у которого несколько названий: кто-то называет его компьютерными сетями, кто-то телекомом, кто-то Cisco. Названий много, суть одна. Изучать мы с вами в этом семестре будем самые азы сетевых технологий: познакомимся с основными терминами, познакомимся с основными моделями, выясним, каким образом происходит сетевое взаимодействие, и изучим наиболее распространённые и современные сетевые протоколы.
Этот курс от года к году немного меняется, и меняется вот почему. Что-то устаревает — эти темы из курса исчезают; что-то новое появляется. Когда мы понимаем, что это новое закрепится в телекоме, то есть это не что-то преходящее, оно в курс добавляется. Поэтому курс плавно модернизируется, плавно изменяется. Если кто-то слушал этот курс в прошлом году и будет сравнивать с тем, что вы слышите в этом, то некоторые отличия всё-таки будут. Это раз.
Второе: я стараюсь по возможности смотреть за тем, что больше нравится студентам. Есть некий объём материала, и только часть из этого материала я успеваю рассказать за семестр, то есть мы немножко плаваем в рамках тех знаний, которые можно вам дать. Если вам интересна, например, безопасность, мы уходим больше в эту сторону. Если вам больше интересна коммутация, маршрутизация, то ещё больше уходим в эту сторону. Поэтому в течение семестра вы можете высказывать свои предпочтения, я буду смотреть за тем, как вы реагируете на те или иные темы, и, соответственно, пытаться под вас этот курс немножко подстроить.
Теперь то, что касается самого курса: как он будет проходить, какая форма отчётности — то, что вас, наверное, больше всего интересует. Занятие у нас сегодня вводное. Курс у нас лекционный, семестровый, и в конце курса вы будете писать так называемую контрольную работу. Эта контрольная работа, так же как и в прошлые годы, будет состоять из десяти вопросов: на некоторые из этих вопросов вам нужно будет выбрать правильный ответ, на некоторые вопросы нужно будет написать ответ самостоятельно, на некоторые — проанализировать схему и что-то на этой схеме либо дорисовать, либо дать по схеме какой-то ответ, что-то посчитать. То есть десять вопросов и примерно полчаса времени. Вопросы на самом деле несложные, хотя студенты считают иначе.
Для того чтобы нам в конце семестра с вами одинаково считать, одинаково относиться к этим вопросам, я вас призываю заниматься с самого начала, то есть не откладывать чтение книг, чтение лекций на последнюю ночь, на последний момент. Почему? Я понимаю, что вам это говорит каждый преподаватель: занимайтесь с самого начала семестра. Я это прекрасно понимаю, вы на третьем курсе, вы таких рекомендаций наслушались много, но почему это важно делать здесь? Потому что в течение семестра мы с вами будем сталкиваться с некоторыми аббревиатурами, с некоторыми терминами, которые зависят от контекста: если мы говорим об одной технологии, то этот термин означает одно, если мы говорим о какой-то другой технологии, то этот термин может означать другое. Так вот, если вы будете пытаться всё запомнить в последнюю ночь, у вас в голове будет каша — гарантия . Чтобы этого не было, я вас категорически призываю заниматься с самого начала, с сентября спокойно читать, запоминать, пытаться разобраться с тем, как это работает, и тогда к концу семестра вы подойдёте с нормальным, с достаточным багажом знаний для того, чтобы решить контрольную работу. Кто-то хорошо, кто-то отлично — как пойдёт.
Кроме того, в течение семестра вам будут даны два или три теста на лекциях, быстрых, летучих. В разное время в этих тестах разное количество вопросов, но смысл в том, что они очень быстрые, минут на пять каждый тест. Я быстро диктую вопрос, вы быстро пишете на него ответ, и мы переходим к следующему вопросу. Тесты скорее на знание протоколов, на знание каких-то терминов, никаких серьёзных расчётов от вас, естественно, требоваться не будет.
Также в прошлые годы мы отмечали студентов, то есть тех, кто присутствует на лекции. Сказать, что это как-то кому-то когда-то помогло, я не могу. Но с меня периодически требуют списки присутствующих для внеклассной работы с этими студентами, поэтому отмечать я вас буду — правда, пока не очень понятно, каким способом вас отмечать.
— Примеры этих контрольных есть?
— Да, примеры этих контрольных есть. Я вам в течение семестра отправлю одну, две или три контрольные прошлых лет, какие-то из вариантов. И вы в течение семестра можете посмотреть их, разобрать, можете подойти ко мне: если вы читаете вопросы и вам не очень понятно, что именно от вас хотят, вы можете после занятия, после лекции подойти и спросить, что именно в этом конкретном вопросе имеется в виду. Кроме того, традиционно мы делаем рассылку — вы можете спрашивать в этой рассылке тоже. Если вы не ходите, допустим, очно, занимаетесь удалённо или просто не хотите со мной общаться лично, вы можете написать письмо, и я вам отвечу. Или я, или другие студенты в этой рассылке: ваше общение внутри этой почтовой рассылки также приветствуется.
— Тесты дистанционно или приходить в это время в аудиторию?
— На этот вопрос я пока не могу ответить, потому что лекционный формат под запись у меня впервые. В прошлом году и в позапрошлом году курс читался очно, и, соответственно, тесты проводились тоже очно, то есть среди тех, кто присутствует: брали маленькие листочки, четвертиночки, и писали на них ответы.
— Можно ли на контрольных работах пользоваться лекциями или другой литературой?
— Нет, на контрольной работе ничем, кроме ваших знаний, вашей головы, ручки, пользоваться нельзя. Вам выдаётся листочек, на нём напечатаны вопросы, то есть вариантов несколько, вы получаете свой вариант и пишете только на этом листочке. Даже белые листики, пустые, с собой брать нельзя — места у вас там будет достаточно. Если вопрос подразумевает какие-то расчёты, у вас будет достаточно места для того, чтобы вы могли посчитать.
Ещё одна, пожалуй, рекомендация, раз у нас вводное занятие. Во-первых, я вам пришлю список рекомендованной литературы, то есть что читать рекомендуется. И в последние годы я иногда рассылаю список нерекомендованной литературы — оказалось, что такая тоже есть. Попадаются книжки некоторых авторов, которые изданы, казалось бы, в прошлом году, в позапрошлом году, но по содержанию понятно, что книга написана до 2000 года. Если вы придёте с такими знаниями и будете говорить, что современное оборудование — это хабы и так далее, и так далее, то, естественно, никаких плюсов это вам не даст, а только минусы. Поэтому список рекомендованной литературы я вам пришлю; кроме рекомендованной литературы и лекций, в принципе, этого будет достаточно.
Также в течение семестра я буду высылать вам некоторые домашние задания, несколько, но эти домашние задания не являются обязательными. Домашнее задание даётся вам для того, чтобы вы могли спокойно сесть и подумать над теми вопросами, которые в этом задании сформулированы. Вы меня слушаете в течение семестра, я рассказываю, вам кажется, что вы всё прекрасно понимаете, что у вас всё хорошо, что вы во всём разобрались, но как только начинаются вопросы, ещё и как-то хитро сформулированные, студент понимает: нет, тут чуть-чуть не понял, тут чуть-чуть не понял. Чтобы этого не было, я буду отправлять вам домашки, вы будете их сами делать; хотите — отправляйте мне ответы для проверки, хотите — не отправляйте, но с моей стороны рекомендация, чтобы вы их делали. Это вам поможет лучше разобраться в предмете.
Далее — по поводу того, как писать лекции. Если ваша тетрадь не блочная, то есть туда нельзя вставлять листики, то я вам рекомендую после каждой темы, когда мы заканчиваем тему и переходим к следующей, оставлять какое-то пространство, лучше достаточно большое: полстраницы, страницу, две страницы — зависит от вашего почерка. Почему так? Потому что в течение семестра мы циклично проходим по некоторым темам несколько раз. Сначала я вам даю какой-то обзор, общее представление, чтобы вы хотя бы понимали, о чём речь, что это за протокол или технология, а затем мы проходим по стеку и возвращаемся обратно, углубляем наши знания. Или я вам рассказываю, как эти протоколы взаимодействуют друг с другом, как они работают, — и вам надо куда-то дописывать. Если вы будете писать в конец тетради, вам потом это будет тяжело искать, когда вы будете готовиться к контрольной. Поэтому я вам рекомендую оставлять специальные пустые места: вы туда будете дописывать, а когда будете готовиться, у вас всё по одному протоколу или по одной технологии будет в одном месте, вы будете это всё просматривать, вспоминать, и при подготовке, как мне кажется, так будет проще.
— Итоговая оценка из чего складывается, в какой пропорции тесты и контрольная влияют?
— Складывается она в основном из контрольной работы в конце: контрольная работа в конце даёт примерно оценки. Почему примерно? Бывают иногда спорные ситуации, спорные случаи, и тогда, в принципе, преподаватель может посмотреть на результаты тестов, может посмотреть на посещаемость. Но эти случаи довольно редки и не в тех ситуациях, когда этого хочется студенту: студент получает, допустим, удовлетворительно, ему хочется отлично, и он говорит: «Посмотрите, у меня вот два теста на отлично». Тесты — это не показатель, это скорее ещё одна попытка сделать некий срез знаний для вас самих, чтобы вы понимали, насколько ваш уровень в момент проведения этого теста соответствует тому, что мы от вас ожидаем, насколько вы сами помните, что рассказывалось на лекциях. И даже если вы получили за тест какие-то низкие баллы, то есть у вас плохой результат, ничего страшного — на финальной оценке это никак не отразится. Я вам рекомендую заниматься, рекомендую эти тесты писать, даже если вы понимаете, что оценка будет не очень.
Теперь идём дальше и поговорим вот о чём — потихонечку будем переходить к сути. В течение этого семестра мы с вами будем говорить о разных решениях, о разных протоколах, о разных технологиях, и часто я буду делать отсылку к некоторой эталонной модели. Эталонных моделей сетевого взаимодействия существует несколько, и одна из наиболее распространённых и наиболее известных — это модель OSI, Open Systems Interconnection, то есть открытая модель сетевого взаимодействия. Часто можно слышать некоторые упрёки касательно этой модели: что те протоколы, которые в ней описываются, не применяются, не используются, то есть на сегодняшний день это всё устарело. Но важно понимать следующее: есть модель, которая описывает взаимодействие, а есть стек протоколов. Так вот, стек протоколов действительно устарел и сегодня практически не используется, но сама модель на сегодня свою актуальность не потеряла.
Почему я рассказываю именно об этой модели? Это семиуровневая сетевая модель, и нравится она мне тем, что она достаточно прозрачная, простая. Те решения, те технологии, те современные протоколы, которые вы изучаете, вы привязываете к этой модели — это некие полочки, на которые вы кладёте ваши знания. И, в принципе, даже современные технологии, современные протоколы отлично вписываются в эту модель. Ещё раз: устарел стек протоколов, который с ней был связан, но сама модель используется до сих пор. Почему я её вам даю? Чтобы вам было проще разобраться в том наборе решений, в том наборе технологий, подходов, которые в телекоме существуют: их огромное количество, и модель OSI, как и любая другая модель сетевого взаимодействия, позволяет их просто упорядочить, чтобы лучше понимать, где место того или иного протокола, не более того.
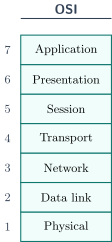
Итак, модель семиуровневая. Давайте поближе познакомимся с уровнями этой модели. Первый уровень, самый нижний, — физический, physical layer, то есть . На этом уровне описываются или определяются такие понятия, как среда передачи данных. Здесь, например, вы будете иметь дело с коаксиальным кабелем, с витой парой, с твинаксиальным кабелем, с оптическим волокном, с теми разъёмами, которые используются, с некоторым активным и пассивным оборудованием. На первом уровне модели OSI работает некоторое оборудование — мы дойдём до него, обсудим, что это за устройства, как они работают. Но сейчас вы должны понимать, что это та самая физическая среда, по которой передаются данные. И когда мы говорим о данных на физическом уровне, мы говорим о наборе бит: это биты, последовательность ноликов и единичек. Никакой группировки данных, никакого деления на какие-то сложные структуры на первом уровне нет.
От канального уровня до прикладного: PDU, протоколы и оборудование
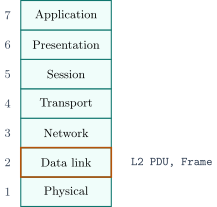
Идём дальше. Второй уровень — канальный, или, если пользоваться английской терминологией, data link layer. На канальном уровне описываются те протоколы, которые используются для того, чтобы разобрать поток ноликов и единичек и начать деление на блоки данных. Блоки данных второго уровня, если использовать самое общее определение, называются PDU. Кстати, хочу предупредить сразу: в курсе будет очень много английских названий и аббревиатур, так что готовьтесь. Если вы запускали изучение языка, то, пожалуй, надо будет ещё и язык подтянуть.
Итак, PDU расшифровывается как layer 2 PDU — protocol data unit, то есть протокольный блок данных второго уровня. Если говорить о названиях, то, скорее всего, вы будете встречаться с названием frame. По-русски это кадр, но и русское «фрейм» вам тоже попадётся. То есть блок данных второго уровня чаще всего называют фреймом или кадром.
На канальном уровне вводится адресация. Существуют разные протоколы, работающие на канальном уровне; наиболее известный и, наверное, самый популярный на сегодняшний день — это Ethernet. Ethernet — это целое семейство протоколов, то есть это не какой-то один протокол, их много. Когда мы будем подробно говорить об Ethernet на канальном уровне, мы посмотрим некоторые из них, посмотрим, как происходило развитие Ethernet: с чего всё начиналось и к чему всё пришло сейчас.
Ethernet за годы своего существования очень сильно эволюционировал. Если вы будете обращаться к какой-то старой литературе, вы можете увидеть много критики, направленной на то, что Ethernet — это протокол, который не гарантирует доставку, ненадёжный, то есть всё плохо. Но сегодня вы понимаете, что сегодняшний Ethernet, то, что вы имеете на сегодняшний день, — совершенно другое. Здесь есть и некие системы с гарантией доставки, и системы, которые позволяют вам исключать коллизии, и многое-многое другое, и совершенно другие скорости: в современных сетях вы можете передавать данные очень и очень быстро. Мы об этом будем говорить в течение семестра, когда дойдём до канального уровня.
Адресацию канального уровня иногда называют физической адресацией или канальной адресацией. Что это такое? Если мы говорим про Ethernet, это так называемые MAC-адреса, Media Access Control, то есть тот адрес, которым обладает сетевая карта вашего компьютера. Подробно будем говорить, что за адреса, из каких частей они состоят, как назначаются, как используются, — всё это обсудим. MAC-адреса позволяют адресовать локально — адресовать локальное устройство. А на сетевом уровне адресация глобальная. Когда мы будем обсуждать IP-адреса и сравнивать их с MAC-адресами, вы поймёте, почему глобально, то есть в чём эта глобальность состоит.
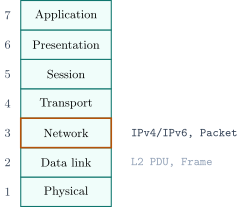
Давайте тогда ещё раз про сетевой уровень. Сетевой уровень, или network layer. Наиболее известный протокол, который используется на сетевом уровне, — это IP, тот самый, который используется сегодня и которым пользуетесь вы. Обычно его называют просто IP, но более правильное название — IPv4, то есть протокол четвёртой версии. Это то, что вы в своих устройствах используете постоянно и повсеместно. На смену IPv4 приходит протокол IP шестой версии: миграция из четвёртой версии в шестую началась и плавно идёт, но пока ещё до завершения очень и очень далеко. Думаю, что к тому моменту, когда вы закончите вуз, IPv6-устройств, возможно, будет больше, чем IPv4, но время покажет.
Итак, на сетевом уровне используется глобальная адресация, которая позволяет вам указать на тот или иной компьютер, на тот или иной сервер, на то или иное устройство глобально, где бы оно ни находилось. Следующий уровень, четвёртый, — транспортный. На транспортном уровне… Извините, забыл сказать, как называется блок данных на сетевом уровне. На сетевом уровне блок данных называется пакет, на английском packet. Это верно и в терминах IPv4, и в терминах IPv6: те данные, которые вы передаёте на сетевом уровне, вы инкапсулируете в пакет и передаёте. Про инкапсуляцию тоже будем говорить.
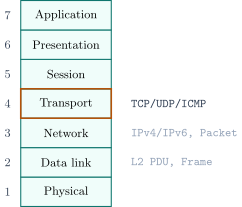
Транспортный уровень предназначен для того, чтобы вы могли управлять передачей данных и чтобы вы могли, например, отличать те приложения, которые у вас работают на хосте. То есть с помощью канального и сетевого уровня вы можете адресовать хост, то или иное устройство в сети, а с помощью протоколов транспортного уровня — обратиться к конкретному приложению, которое работает на этом узле. Я понимаю, что сейчас это достаточно общие слова, общие фразы, но когда мы дойдём до подробного разбора функционирования протоколов транспортного уровня, это станет понятно. Чаще всего на транспортном уровне используются следующие протоколы: TCP, UDP, ещё попадается ICMP. Бывают и другие, но эти три — наиболее часто встречающиеся, наиболее часто используемые. Пользователи зачастую даже не догадываются, какой протокол транспортного уровня использует то приложение, которое у них установлено на компьютере или на телефоне.
Идём дальше и переходим к пятому уровню — session layer, сеансовый уровень. Что здесь? Здесь находятся протоколы, которые управляют вашим сеансом передачи данных. Что это за управление такое? Предположим, вы подключились с помощью какого-то медленного соединения: может быть, это 3G, а может быть, вы уехали к родителям, и там вообще аналоговый модем, то есть что-то очень медленное. Вы подключились к интернету и пытаетесь скачать большой файл; начали его передачу, скачивается он долго, и в процессе этой передачи связь прервалась — что-то случилось, соединение разорвалось. В тот момент, когда вы переустановите соединение, снова подключитесь к глобальной сети, вам не нужно будет закачивать этот файл заново: те протоколы, которые используются на сеансовом уровне, запоминают текущее состояние сеанса, запоминают, что было передано и что было скачано, и позволяют вам начать передачу с того места или примерно с того места, где произошёл обрыв.
Теперь оставшиеся два уровня, шестой и седьмой. Шестой уровень — это уровень представлений, или presentation layer. Тут используются те протоколы, которые позволяют вам преобразовывать, конвертировать данные. Может быть такая ситуация, когда по сети общаются приложения, которые используют разные форматы данных, разные кодировки, например, текстов, или используют разные форматы изображений. И в какой-то момент вам нужно преобразовать те данные, которые понимает одна сторона, в те данные, которые понимает другая сторона. Вот это преобразование происходит здесь, на шестом уровне, на уровне представлений.
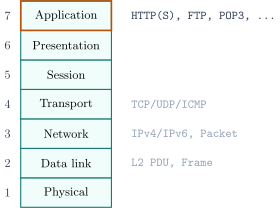
Седьмой уровень — уровень приложений, или, как ещё говорят, прикладной уровень; на английском это application layer. Здесь собраны те протоколы, которые вам известны и которыми вы часто пользуетесь, — все ваши прикладные протоколы. Это, например, HTTP(S), это протокол FTP, это протокол POP3 и другие. Те сетевые протоколы, которые вам вспоминаются, скорее всего, относятся именно к уровню приложений. При этом на седьмом уровне у вас работают не сами приложения, а работают те протоколы, с которыми ваше приложение взаимодействует: например, если ваше приложение — это браузер, то оно будет, скорее всего, работать с HTTP(S), может быть, с какими-то другими протоколами.
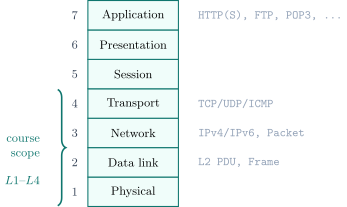
Когда мы будем обсуждать тот или иной протокол в течение семестра, я вам буду говорить, к какому уровню модели OSI он относится, и вы примерно будете представлять, какое место он занимает в сети. Сразу же хочу вам показать ту область, в которую попадают наши интересы. Я отмечаю её фигурной скобкой слева от таблицы, охватывающей четыре нижние строки — , , и . Мы будем изучать не все протоколы, но наиболее пристально — те, которые расположены до четвёртого уровня включительно, то есть с физического по транспортный. Вот здесь, внизу, мы с вами и сосредоточимся.
Почему я практически ничего или очень мало рассказываю о протоколах, которые работают на application layer или на session layer? Потому что с этими протоколами вы познакомитесь на других занятиях. У вас наверняка есть или будет программирование в том или ином виде, будут ещё какие-то занятия — на базе или здесь, — и о высокоуровневых протоколах вам расскажут там. Эти протоколы зачастую понятны человеку: HTTP — human readable, вы можете его читать, известны коды состояния, все статусы, всё читаемое, то есть вы, в принципе, перехватывая HTTP-трафик, понимаете всю процедуру общения между клиентом и сервером. Протоколы, которые находятся на трёх верхних уровнях, вы и так изучите на других курсах. Поэтому мы с вами сосредоточимся на нижних четырёх уровнях и будем говорить именно о том, как работает сеть, предоставляющая, по сути, услуги для ваших приложений, для ваших сервисов, работающих выше. Совсем избегать верхних уровней мы, конечно, не будем — никакого табу нет, — но сосредоточимся именно здесь.
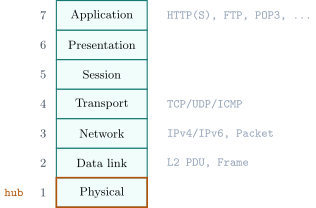
Давайте поговорим о том, какие устройства нам могут попасться на наших уровнях. На физическом уровне, как я уже сказал, мы говорим о проводах, о разъёмах. Есть устройства пассивные, есть устройства активные, работающие на физическом уровне. Те коннекторы, которые вы используете, тоже живут на физическом уровне. Из активного оборудования на физическом уровне раньше попадались устройства, которые назывались концентраторы, или в английском написании hub. То есть хабы, концентраторы — это те устройства, которые работают на физическом уровне.
Сюда же относятся разнообразные усилители сигнала. Что, по сути, делает усилитель? Усилитель на один из своих интерфейсов получает некий сигнал, некий поток битов, очищает его от шума, восстанавливает форму, усиливает и передаёт через другой интерфейс. Никакого разбора на фреймы, никакого анализа — где получатель, нужен ли этот поток, этот фрейм здесь или в другой части сети — устройства, работающие на физическом уровне, не производят. По сути, просто обычное усиление: усилили, почистили, восстановили форму, отправили.
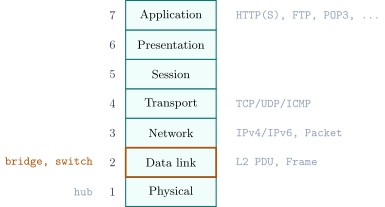
Перейдём к канальному уровню. Здесь мы уже говорим об активном сетевом оборудовании. На канальном уровне вы можете встретить мост, или, если пользоваться английской терминологией, bridge. Можете встретить устройство, которое называется коммутатор, или switch, — давайте я, наверное, буду, по крайней мере, английские названия писать. То есть ко второму уровню у нас относятся мост и коммутатор, switch. На первом уровне был концентратор, а на втором уровне — коммутатор.
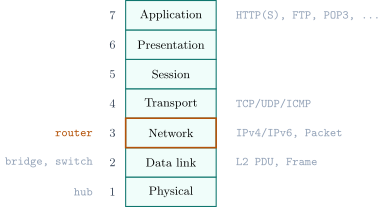
Идём дальше, поднимаемся выше. На третьем, сетевом уровне у нас работает устройство, которое называется маршрутизатор, или на английском router. Это то устройство, которое обрабатывает пакеты, взаимодействует с пакетами. На транспортном уровне могут работать разнообразные шлюзы, а также устройства, которые называются firewall, или по-русски МСЭ — аббревиатура от «межсетевой экран». Признаюсь честно, аббревиатура на русском почему-то режет мне ухо и глаз, поэтому на доске я пишу короткое FW и полное Firewall.
Зачем нужна многоуровневая модель: независимый выбор протоколов
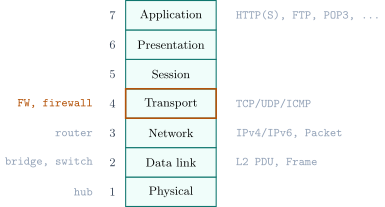
Устройства, которые работают на транспортном уровне и обеспечивают безопасность сети, я буду называть файрволами. Сокращённо это записывают как FW, полное название — firewall; по-русски то же самое устройство называется межсетевым экраном, сокращённо МСЭ, и именно в этом виде оно стоит в колонке оборудования напротив . По сути это устройство, которое фильтрует данные и принимает решение о том, можно или нельзя пропускать тот или иной трафик.
Вот так выглядит модель сетевого взаимодействия, которая называется OSI — Open Systems Interconnection. Есть ли у присутствующих вопросы? Пока что всё звучит понятно и логично: всё очевидно, сейчас разберёмся, как работают протоколы. Но есть одно «но». Это классическая модель сетевого взаимодействия, а в современных сетях всё немножечко не так.
Что именно не так? Не так то, что те устройства, с которыми вы работаете, нельзя в явном виде отнести только к канальному уровню или только к сетевому. Сегодня существует большое количество гибридов, которые работают одновременно и на одном уровне, и на другом. Это может быть коммутатор, который сам работает на втором уровне — в таблице напротив стоят bridge и switch, — но у него есть определённый набор функций, позволяющий анализировать данные третьего уровня. Или это может быть маршрутизатор, записанный в таблице напротив как router, у которого встроена плата, выполняющая коммутацию. Есть разнообразные гибриды, которые работают с несколькими уровнями одновременно, и об этом мы поговорим позже. Чистым остаётся разве что первый уровень, где в колонке оборудования записан единственный пункт — hub.
Пока что первую половину семестра мы с вами выстраиваем стройную картину, а вторую половину семестра я буду её рушить. Но сначала надо её построить, чтобы было что рушить, а то рушить будет нечего.
Итак, перед нами модель сетевого взаимодействия. Почему в принципе возникла необходимость в такой модели, откуда появилась идея использовать протоколы и раскладывать их по уровням? Почему нельзя было придумать какой-то один общий протокол, который решал бы сразу все задачи? Почему у нас на втором уровне, допустим, Ethernet, а на третьем — IP, почему нельзя было их как-то объединить? Дело в том, что такой подход был принят, чтобы дать вам гибкость в выборе того или иного решения, того или иного протокола.
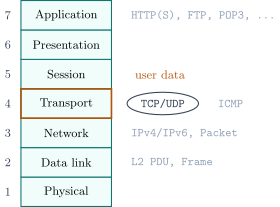
Смотрите: на транспортном уровне я написал два наиболее часто встречающихся протокола для передачи пользовательских данных — TCP и UDP. Именно поэтому на доске пара TCP/UDP обведена эллипсом, а ICMP оставлен за его пределами: ICMP тоже живёт на этом уровне, но пользовательские данные он не переносит. Эти протоколы отличаются друг от друга по характеристикам: один надёжный, но чуть-чуть медленный, второй считается ненадёжным, точнее менее надёжным, но быстрым. В зависимости от того, какой у вас сервис и какую службу вы подключаете к сети, вы выбираете тот или иной протокол.
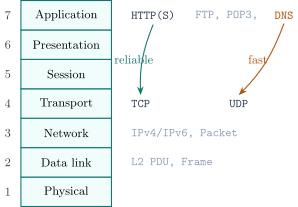
Например, если мы организовываем DNS, Domain Name System — наверняка вы им пользовались, кто-то из вас знает, что это, а если не знает, мы обсудим это в течение семестра. Так вот, DNS работает поверх протокола UDP в основном. Для выполнения некоторых функций DNS использует TCP, но в основном те запросы, которые пользователь отправляет на DNS-серверы, и те ответы, которые он получает, летят внутри дейтаграмм, то есть внутри протокола UDP. А HTTP, скажем, все свои данные инкапсулирует в TCP: для HTTP не так важна скорость, гораздо важнее, чтобы данные были переданы надёжно. Поэтому список прикладного уровня на доске и разрастается: HTTP(S), FTP, POP3, DNS.
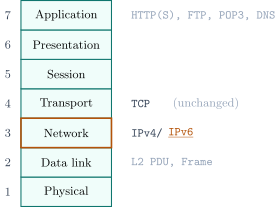
Наличие нескольких уровней позволяет вам выбирать тот или иной протокол на каждом из уровней, оставляя при этом практически неизменными протоколы на других уровнях. На сетевом уровне вы можете использовать IPv4, а на транспортном — TCP или UDP. Или, например, вы понимаете, что ваше приложение требует гарантированной доставки, — вы выбираете TCP; а дальше, если вы работаете в какой-то старой, в легаси-сети, вы будете использовать IPv4. Если же ваша сеть новая и поддерживает современные технологии, на транспортном уровне вы по-прежнему будете использовать TCP, потому что вам нужна гарантированная доставка, но на сетевом уровне вы выберете IPv6 — именно его я сейчас и подчёркиваю в строке третьего уровня рядом с IPv4. Это и даёт вам некоторую гибкость в выборе тех протоколов, которые вы используете.
Инкапсуляция: заголовки и концевики на каждом уровне
Получается некий слоёный пирог. Данные, когда передаются от одного приложения к другому, идут последовательно с самого верхнего уровня до самого нижнего — это на отправляющей стороне. На принимающей стороне данные передаются в обратном направлении. Когда ваше приложение начинает передачу данных, эти данные, последовательно проходя по уровням, заворачиваются в блоки данных нижележащих уровней. Происходит процедура, которая называется инкапсуляцией, то есть помещение данных более высоких уровней в структуры данных более низкого уровня.
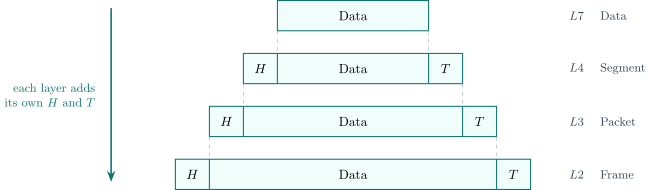
Например, в TCP используется такое понятие, как сегмент: блок данных, которым оперирует TCP, называется сегментом. Вы на четвёртом уровне сформировали TCP-сегмент и дальше инкапсулируете его внутрь IP-пакета. Полученный IP-пакет вы передаёте ниже и инкапсулируете в Ethernet-фрейм. То есть получается последовательное вложение: Data внутри сегмента , сегмент внутри пакета , пакет внутри кадра .
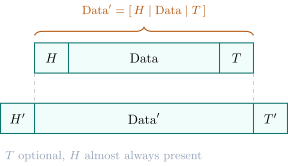
Выглядит это примерно следующим образом. Вы взяли некие данные протокола более высокого уровня, отдали их по стеку вниз, и к этим данным добавили какой-то заголовок и, возможно, какой-то концевик — header и trailer, на схеме и . Концевик может быть, а может и не быть, заголовок чаще всего есть. Так вот, та конструкция, которую вы получили, — вся конструкция целиком, вместе с заголовком и концевиком, — является полезной нагрузкой для протоколов нижнего уровня. Протоколы нижнего уровня вот эту всю конструкцию считают данными и добавляют к ней свои заголовки и, возможно, свои концевики. Иначе говоря, поле Data каждого следующего блока — это ровно весь блок предыдущего уровня, от его заголовка до его концевика. Происходит последовательное упаковывание данных.
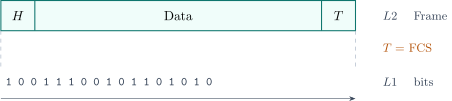
Когда вы дошли до второго уровня, то есть получили Ethernet-кадр, или frame, где роль концевика играет контрольная сумма FCS, происходит передача этого фрейма по сети: вы конвертируете его в последовательность нуликов и единичек и передаёте. Эти данные доходят до принимающей стороны, принимающая сторона из последовательности нулей и единиц формирует фреймы, у этого фрейма находит заголовок, находит концевик, выполняет некоторые дополнительные действия и извлекает оттуда полезную нагрузку, которая является, допустим, IP-пакетом, и передаёт на уровень выше, на обработку протоколу IP. Протокол IP тоже выделяет заголовок, а те данные, которые упакованы в IP-пакет, передаёт выше, например в протокол TCP. Протокол TCP из того, что он получил, также выделяет TCP-заголовок и то, что инкапсулировано в него, уже передаёт выше, на сеансовый уровень, для обработки более высокоуровневыми протоколами. Вот такая процедура происходит при передаче данных. Вопросы?
— Что такое физическая адресация?
Физическая адресация — это та адресация, которую мы встречаем на канальном уровне. На канальном уровне, или, если пользоваться английской терминологией, data link layer, чаще всего используется MAC-адресация — мы говорим про Ethernet, — которая по-другому называется физическими адресами.
— Приведите, пожалуйста, пример представления на уровне 6.
На шестом уровне — если мы говорим про изображение, например, — это могут быть разные форматы изображения: какое-то приложение понимает BMP, какое-то приложение понимает JPEG, и нужно преобразовать изображение из одного формата в другой. Или это может быть текстовая кодировка: какое-то приложение работает только с ASCII-форматом, а другое приложение на другой стороне — допустим, оно более новое, или, может быть, более старое, или просто другое — ASCII не понимает и требует какого-то другого представления текста. Вот такие конвертации могут выполняться на шестом уровне.
— Я правильно понимаю, что объём данных сокращается при возрастании уровня, или всё не так просто?
Не то чтобы он сокращался. Лучше сказать так: когда мы передаём данные по стеку вниз, происходит инкапсуляция, и блок данных нижележащего уровня больше, чем блок данных вышележащего, потому что добавляются дополнительные служебные данные, дополнительные заголовки.
— На каком уровне борются с помехами при передаче?
С помехами борются на физическом уровне. Если у вас зашумлена среда, например, или происходят какие-то искажения в кабеле, то за борьбу с этими искажениями как раз отвечает оборудование физического уровня.
— Почему нельзя просто передавать данные без оболочек?
Эти дополнительные заголовки и дополнительные трейлеры, которые появляются, когда вы инкапсулируете данные в протоколы нижележащих уровней, используются для служебных целей — теми устройствами, которые попадаются по пути, или операционными системами на хосте-отправителе и хосте-получателе. Например, если мы говорим о протоколе TCP, который тоже добавляет заголовок, формируя сегмент, то с помощью заголовка TCP сам протокол может обеспечивать гарантированную доставку. Если вы не используете TCP, если вы не добавляете никакой служебной информации, то принимающая сторона просто не поймёт, надо ли восстанавливать данные, надо ли выполнять переотправку, всё ли пришло и не исказилось. Вы лишаетесь тех служебных функций, которые вам как раз эти протоколы и обеспечивают. Если мы говорим, например, о служебных данных, о заголовке, который добавляет протокол IP, то без этого заголовка вы не сможете выполнить маршрутизацию: непонятно, куда отправлять данные и как их передавать. Поэтому заголовки нужны, и, к сожалению — или, к счастью, — в современных сетях без этого просто не получится передавать данные.
— При получении на канальный уровень снизу поступает data. Канальный уровень находит внутри этой data свои header и tail, и всё, что между ними, делит на фреймы?
Не совсем так.
Разделители кадров, путь данных от узла A к узлу B, MTU и FCS
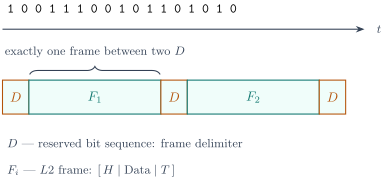
Что же делает принимающая сторона? Представьте себе шкалу времени, по которой передаются данные: на доске над этой осью я выписал последовательность — именно в таком виде данные и приходят на провод. Эти данные поступают в приёмник последовательно: нолики и единички, нолики и единички. И принимающая сторона находит в этой последовательности нулей и единиц определённые зарезервированные последовательности. Такая фиксированная, заранее определённая последовательность нулей и единиц означает начало или конец фрейма.
Соответственно, одна такая последовательность означает начало. Все данные, которые идут после неё, считаются фреймом: мы их принимаем, принимаем, принимаем и ждём, когда в потоке встретится следующая зарезервированная последовательность. Она встречается — и всё, что находится между этими двумя строго зарезервированными наборами нулей и единиц, мы считаем одним фреймом. Уже этот блок данных мы начинаем разбирать и выполнять обратную процедуру, то есть декапсуляцию: отрезаем заголовок канального уровня, Ethernet, передаём на сетевой уровень, отрезаем заголовок сетевого уровня, передаём выше и так далее. Между делимитерами, то есть между началом и концом фрейма, помещается только один фрейм. Если вам нужно передать несколько, вы передаёте так: специальная последовательность, фрейм, специальная последовательность, фрейм и далее по той же схеме. Фёдор, видимо, я ответил на ваш вопрос; если нет — переформулируйте, и мы обсудим.
Теперь давайте поговорим о том, что происходит с данными, когда они передаются от одного устройства к другому. Рассмотрим самый простой случай: два компьютера, соединённые обычным кабелем, — витая пара это или коаксиал, абсолютно неважно. Взяли наши компьютеры и соединили напрямую кабелем: это узел , это узел . Предположим, что узел отправляет узлу некоторые данные, то есть какое-то приложение на связывается с приложением на узле .
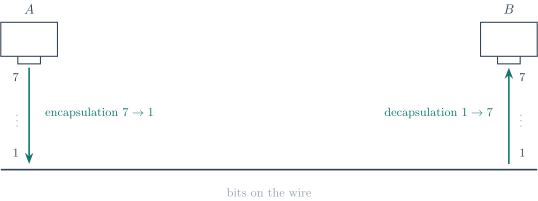
Что происходит? Происходит последовательное движение данных по стеку сверху вниз, начиная с седьмого уровня и до первого: на доске у узла нарисована вертикальная линия, у которой сверху стоит , снизу , и вдоль неё идёт длинная стрелка вниз — это инкапсуляция. Первый уровень преобразует все ваши данные в последовательность нулей и единиц, и эти данные отправляются в физическую среду, то есть в тот кабель, который у вас используется. Нолики и единички бегут до принимающей стороны, сетевой адаптер на принимающей стороне принимает эти нули и единицы, делит их на фреймы и дальше передаёт в операционную систему — и начинается путешествие данных снизу вверх, то есть последовательная декапсуляция; у узла нарисована та же линия, но стрелка идёт вверх. Таким образом данные достигают того приложения, которое живёт на узле .
Но такая идеальная ситуация бывает не всегда. Почему? Потому что, как правило, между узлами и расположено какое-то другое оборудование, какие-то другие устройства; чаще всего и не соединены напрямую. Например, узлы и могут располагаться далеко друг от друга, и возможностей тех кабелей, которые вы используете, может оказаться недостаточно, чтобы передать сигнал на такое расстояние. Что может происходить с сигналом? Он может затухать, или его форма может искажаться настолько, что принимающая сторона просто не поймёт, нолик это или единичка и что вообще передавалось.
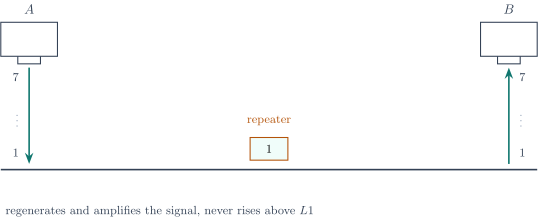
Поэтому где-то посередине у вас может быть установлено устройство, которое восстанавливает форму сигнала. Это активное оборудование, работающее на физическом уровне, — ретранслятор, повторитель, то есть то, что мы уже обсуждали; на доске он изображён как коробка из одной ячейки с цифрой , сидящая прямо на кабеле, и выше первого уровня данные в нём не поднимаются. Он принимает через один интерфейс нолики и единички, усиливает, восстанавливает форму, очищает сам сигнал и передаёт дальше. То есть ваши нолики и единички в принципе могут заходить в промежуточное оборудование и передаваться дальше без всякой обработки.
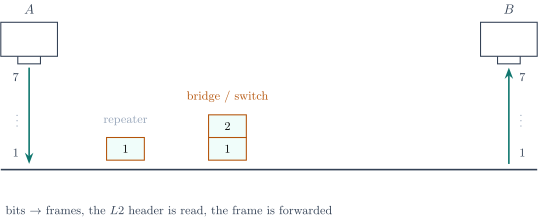
Если же по пути следования используется устройство не первого уровня, а какое-то более интеллектуальное — например, между узлами и установлен мост или коммутатор, — то происходит следующее. На доске это коробка из двух ячеек, над . Это устройство принимает по сети последовательность нулей и единиц и делит её на фреймы, а эти фреймы передаёт уже на свой второй уровень для обработки. То есть происходит разбор битовой последовательности, выделение фреймов и работа с фреймами, с кадрами: если мы считаем, что у нас используется Ethernet, то мы говорим именно о фреймах. На втором уровне они обрабатываются, и вновь происходит движение вниз: после обработки наш коммутатор, или мост, или бридж — что угодно — преобразует фрейм в последовательность нулей и единиц и передаёт их через правый кабель, через правый сетевой сегмент.
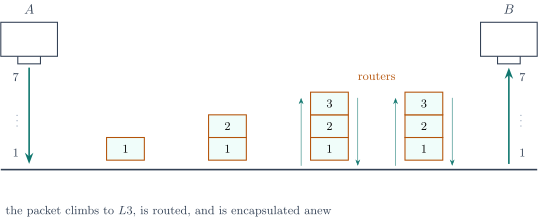
Если у нас используется оборудование ещё более интеллектуальное, например роутер, маршрутизатор, то происходит следующее. На доске маршрутизаторов нарисовано два, и каждый — это коробка из трёх ячеек, , , , со стрелкой, идущей вверх в стек, и стрелкой, возвращающейся вниз. Наш роутер через один из своих интерфейсов получает последовательность нулей и единиц, разбирает их, выделяет фреймы, из этих фреймов выделяет IP-пакеты, и эти IP-пакеты поднимаются вот сюда, на третий уровень, где и анализируются. Если роутер принимает решение, что эти данные нужно маршрутизировать дальше, пакеты передаются вниз на второй уровень и инкапсулируются в Ethernet-заголовок или, может быть, в заголовок какого-то другого канального протокола. Затем блоки данных канального протокола передаются вниз на физический уровень, разбираются на нолики и единички и передаются дальше.
Если мы обсуждаем передачу данных в глобальных сетях, то вполне возможна ситуация, когда между узлами и находится несколько маршрутизаторов или несколько коммутаторов и повторителей. По сути, между узлами и чаще всего расположено несколько сетевых устройств, а не одно. И каждое из таких устройств последовательно выполняет сначала декапсуляцию данных, затем некий анализ этих данных, а затем, когда данные передаются сверху вниз, обратно последовательно их инкапсулирует.
Что же нам позволяют сделать маршрутизаторы? Поскольку данные поднимаются до третьего уровня, то есть роутер работает с IP-пакетами, происходит примерно следующее. Роутер получил битовый поток, разобрал этот битовый поток, получил фрейм. Из этого фрейма извлёк IP-пакет, то есть, по сути, служебные данные второго уровня отбросил. И этот IP-пакет передал на третий уровень для обработки — для того, чтобы выполнить маршрутизацию или какие-то ещё дополнительные служебные действия, о которых мы с вами будем говорить в течение семестра. Если роутер принял решение, что этот пакет нужно передавать дальше, пакет нужно инкапсулировать в структуру данных того канального протокола, который используется на другом интерфейсе.
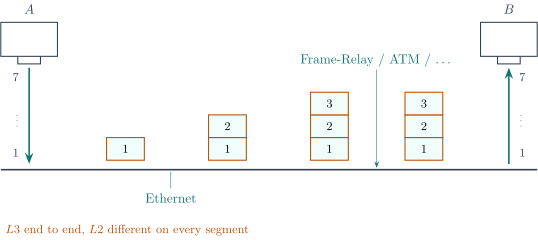
Почему я так долго об этом рассказываю, почему я так хочу, чтобы вы это поняли? Потому что с одной стороны у вас может быть Ethernet в качестве канального протокола — на доске сегмент со стороны узла так и подписан, — а с другой стороны, то есть к другому интерфейсу вашего маршрутизатора, может быть подключена сеть, подключен какой-то сегмент, в котором на канальном уровне используется совсем другой протокол. Я помечаю стрелочкой именно тот участок, который идёт от второго интерфейса первого маршрутизатора: вот здесь может быть Frame Relay, может быть ATM, может быть всё что угодно на канальном уровне, то есть совсем не обязательно Ethernet. Вот здесь, на входе, производится декапсуляция, происходит разборка, а вот здесь, на выходе, — сборка заново.
Это не значит, что вы на втором уровне отняли у данных заголовок и концевик и держите их на тот случай, когда этот IP-пакет снова вернётся к вам с третьего уровня, и вы их обратно налепите. Нет. Вы разобрали ваш Ethernet-фрейм, извлекли пакет, отдали его на более высокий уровень, а всё, что от фрейма осталось, вы просто отбрасываете. Потому что, когда данные пойдут обратно вниз через другой интерфейс, новый заголовок и новый концевик будут сформированы заново — Ethernet-овские или какого-то другого протокола, абсолютно неважно. Именно этим и хороша иерархия наших сетевых протоколов: вы можете использовать разные протоколы на разных уровнях. Вы используете IP на сетевом уровне, а в разных сегментах — разные канальные протоколы. Есть ли здесь вопросы, или вроде бы всё понятно? Окей.
У нас остаётся двенадцать минут. Давайте поговорим немного о топологиях — и снова призываю вас быть внимательными. Вот почему. Мы будем говорить о двух типах топологий. То, что мы сейчас с вами обсудим, — это так называемые физические топологии. Затем, через несколько занятий, мы с вами вновь вернёмся к вопросу о топологиях, но тогда будем обсуждать логические топологии. Между этими топологиями есть некоторая разница, и поэтому, когда вы в конце семестра будете говорить о том или ином способе соединения устройств, о той или иной топологии, вам нужно будет уточнять, какую именно топологию вы имеете в виду: физическую или логическую.
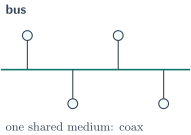
Физическая топология — это, по сути, то, каким образом устройства физически соединены друг с другом. Как вы их соединили друг с другом кабелями, такую физическую топологию вы и получили. Какие топологии бывают? Поскольку у нас доминирующий протокол на канальном уровне — Ethernet, давайте начнём говорить о топологиях с тех, которые нам предоставляет Ethernet. Изначально Ethernet выглядел как тонкий или толстый коаксиальный кабель, и устройства подключались к этому кабелю. То есть вы имели одну общую разделяемую среду передачи данных, и все компьютеры подключались к этой среде. Такая топология называется шина, или bus.
Так, смотрим, появились вопросы.
— Что происходит при ошибке разбора потока байт? Например, специальная последовательность на физическом уровне была искажена, и фреймы были слиты. Устройство отправляет сигнал об ошибке отправителю?
— Кирилл, нет. Устройство сигнал об ошибке не отправляет. Это не задача оборудования первого, второго или третьего уровня: сетевое оборудование вот здесь никак не уведомляет отправителя о том, что что-то произошло с данными. Эти данные просто дропаются.
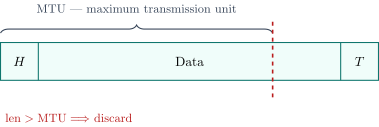
А как оборудование может понять, что что-то произошло? Например, у каждой среды передачи данных есть такое понятие, как MTU — Maximum Transmission Unit, то есть максимальный размер того блока данных, который может быть передан. Если вдруг была искажена эта служебная последовательность и оборудование не смогло разделить два фрейма, то есть посчитало, что это один фрейм, может возникнуть ситуация, когда длина этого фрейма превысила максимально разрешённую. Такой фрейм будет просто отброшен, потому что он слишком длинный. Если же этого не произошло и два слитых фрейма оказались всё ещё в пределах максимального размера, что будет происходить в этом случае? Давайте посмотрим; я сейчас здесь сотру. Я немного забегаю вперёд, но тем не менее.
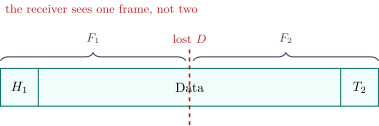
Мы получили некоторый большой кусок данных, состоящий в реальности из двух фреймов: вот так, по пунктирной вертикальной линии посередине, должна была проходить граница, но из-за искажения этого не произошло. Что тогда? Тогда мы получим следующее: у нас будет заголовок первого фрейма, , и концевик последнего, то есть второго, — . А в Ethernet в концевике помещается контрольная сумма фрейма: вот здесь, в обведённой ячейке , размещается так называемый FCS — Frame Check Sequence, контрольная последовательность, контрольная сумма кадра. Это обычный CRC-код, который позволяет вам обнаружить единичную ошибку: если фрейм был искажён, то вы, принимающая сторона, это обнаружите.
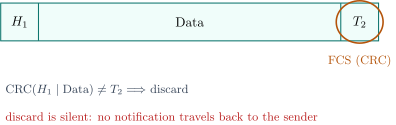
Как это работает? Вы два фрейма слили, получили один вот такой большой мегафрейм. Дальше принимающее устройство само считает контрольную сумму по этому фрейму и сравнивает её с тем значением контрольной суммы, которое есть здесь, в концевике. Они не совпадают — и вы понимаете, что фрейм был битый. И неважно, был он битый из-за того, что произошло слияние двух фреймов, или просто где-то какой-то битик исказился: это не задача Ethernet разбираться, что произошло. Было искажение — было, всё, отбрасываем, не задумываемся.
То есть Ethernet никого никак не уведомляет и ничего не перепосылает. Ethernet изначально, если мы говорим о классическом Ethernet, — это среда с негарантированной доставкой. Одна сторона данные отправляет, и если отправка прошла успешно, то всё, отправляющая сторона считает, что со своей задачей она справилась. Что там дальше, будет искажение или не будет, дойдёт или не дойдёт, — абсолютно неважно. Пуля вылетела, отправитель считает, что всё хорошо.
— К какому уровню относится Wi-Fi?
— Хороший вопрос. Я бы сказал, что он относится к первому и второму, потому что в Wi-Fi есть функции физические, а есть функции управления средой. Да, у нас есть некая разделяемая среда в виде эфира, но при этом всё равно есть механизмы, которые позволяют управлять тем, кто, как и когда говорит.
— Мы возвращаемся к топологиям? Или нет?
— Возвращаемся, ещё пять минут есть. Давайте, по крайней мере, о физических топологиях быстро поговорим.
Итак, ещё раз: то, что нарисовано на доске, — когда все узлы подключались к одному кабелю, когда этот единый кабель был разделяемой средой, — такая физическая топология называется bus, или по-русски шина. Кабель здесь используется коаксиальный. Был тонкий коаксиал, был толстый коаксиал, но разница состояла именно в том, какой был диаметр у жилы. На смену коаксиалу пришла витая пара, пришло оптоволокно, и вместо такого подключения к коаксиальному кабелю стали использовать немножко другие топологии, которые выглядели следующим образом: в центре ставилось некое сетевое устройство — сначала это был хаб, потом коммутатор, — и к этому устройству подключались другие узлы. В принципе, вы можете это же перерисовать упрощённо, так, что у вас есть некая центральная точка.
Физические топологии сетей и организационные вопросы
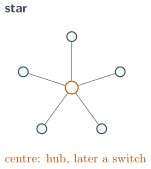
И от этой центральной точки, вернее, к этой центральной точке подключаются все остальные узлы. Такая топология называется звезда, или star: как видится, так и называется. Существует ещё одна топология, при которой происходит объединение всех устройств между собой, то есть каждого с каждым. Я покажу на примере четырёх устройств: на доске это квадрат с двумя диагоналями, то есть узла и линков. Такая топология, когда каждый узел соединён отдельным линком со всеми остальными, то есть с каждым другим, называется полносвязной — полносвязная, или по-английски full mesh.
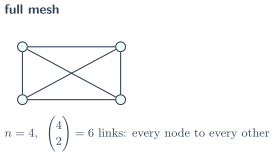
Если в вашей full mesh топологии пропадут некоторые линки, некоторые связи между узлами, вы получите неполносвязную топологию. Или, если пользоваться английскими терминами, partial mesh, то есть частично связанная топология: чуть-чуть ей до полносвязной не хватает. Ещё одним вариантом физической топологии является кольцо — по-английски это так и называется, ring. Вот такое у меня кольцо получилось: вы видите принцип, по которому происходит подключение узлов друг к другу. На доске это шестиугольник из шести узлов, причём каждая связь в нём нарисована двойной линией.
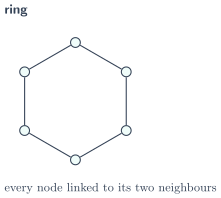
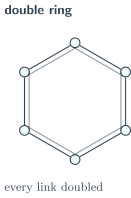
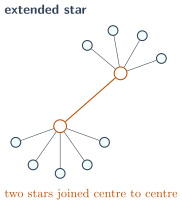
Это базовые топологии. В реальности та топология, с которой вы будете работать, может представлять собой некий микс из этих топологий. Например, существует топология, которая называется двойное кольцо: по сути это кольцо, в котором линки задублированы, — то есть именно то, что нарисовано у меня на доске двойными линиями. Есть топология, которая произошла из топологии звезда; она называется сложная звезда — это когда вы соединяете две звезды между собой. На доске нижний центральный узел с пятью лучами, один из которых поднимается к верхнему центральному узлу ещё с четырьмя лучами.
Так вот, если мы возвращаемся к той технологии, которая сейчас работает на канальном уровне повсеместно, то есть если мы говорим о Ethernet — а весь этот набор топологий я и собрал на доске под заголовком Ethernet, — то изначально Ethernet работал с топологией шина, на коаксиальном кабеле: тонком или толстом. Затем Ethernet эволюционировал, и мы перешли к звезде и к сложной звезде. Будет ли Ethernet работать в топологиях кольцо или full mesh? Ответ не такой простой, как кажется: просто классический Ethernet в таких топологиях работать не будет, это не его топология. Но существуют специальные вспомогательные служебные протоколы, которые позволяют преобразовать такую физическую топологию в некоторую другую, логическую. Мы об этом будем говорить, когда дойдём до этих самых служебных протоколов, когда будем обсуждать логические топологии.
Самое основное, что вы должны запомнить: обычный классический Ethernet не работает в топологиях, где есть кольца или циклы. Если есть какое-то кольцо, для Ethernet это смерть — Ethernet работать не будет. Для топологий с кольцами придуманы другие канальные протоколы, которые отлично там работают, но это не Ethernet. Вопросы по топологиям есть? Тоже вроде всё просто и понятно.
— А почему Ethernet не работает в кольце?
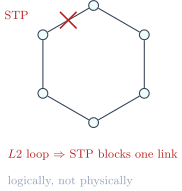
— Потому что в классическом Ethernet нет механизмов, которые бы препятствовали движению трафика по кольцу. Трафик будет бегать по кольцу бесконечно, а ещё, в зависимости от того, что это за кольцо и какая у него реальная форма, может происходить и размножение этого трафика в кольце. Мы об этом поговорим, когда будем обсуждать STP. STP — это Spanning Tree, по-русски протокол связующего, или покрывающего, или остовного дерева: переводы есть разные, поэтому давайте я напишу аббревиатуру — вот здесь, под кольцом. Когда мы будем говорить об STP, вы поймёте, как этот протокол борется с петлями, почему с ними надо бороться, то есть почему Ethernet в топологиях с петлями не выживает и почему эту петлю надо разорвать. Смотрите: на кольце я ставлю большой крест на одной из связей — вот так протокол и разрывает петлю на уровне .
— Немного философский вопрос. Можете, пожалуйста, рассказать, чем будет полезен и интересен курс компьютерных сетей для людей, которые вряд ли будут работать в телекоме?
— Рассказать могу. Всё зависит от того, где конкретно эти люди будут работать. Если вы всю жизнь будете, например, писать картины маслом, пейзажи, то телеком, пожалуй, будет для вас бесполезен. Но, скорее всего, вы будете так или иначе связаны с IT: может быть, программистами, может быть, как-то с базами данных, может быть, вы будете заниматься аналитикой данных — data analysis, как хотите. И это знание телекома позволит вам понять, как ваши программы или не ваши программы работают на той инфраструктуре, которая есть в компании, в дата-центре, в кампусах, где угодно, — насколько они хорошо ложатся на ту сеть, которая построена. Может быть, есть смысл переписать программу, чуть-чуть её модернизировать, а может быть, есть смысл проапгрейдить сеть. Да, вы не будете заниматься маршрутизацией и не будете апгрейдить эту сеть, но при этом вы будете понимать, что это нужно сделать, и будете понимать, как всё это передаётся, как ваши данные передаются там внизу. Мне кажется, это не лишнее, потому что реально есть проблема: много программистов просто не понимают, как это работает, и, когда пытаются писать софт, делают совершенно потрясающие ошибки.
— Как делится домашняя нагрузка в пропорциях? Интересует, сколько надо читать дополнительных книжек в сравнении с тем, сколько времени уходит на разбор лекций дома.
— Читать много. Разные главы, разные темы имеют разный объём. Я вам пришлю программу и пришлю рекомендованную литературу. В принципе, читать всю рекомендованную литературу подряд, без разбора, не надо: книжки большие. Я, например, рекомендую читать цисковские книжки, которые называются ICND1 и ICND2; каждая книжка примерно по тысяче страниц, и прочитать это нужно за семестр. Но в этих книжках не всё нужно вам сейчас для сдачи зачёта, поэтому я пришлю программу, и вам нужно будет смотреть, какие главы в книжке соответствуют темам нашей программы, и читать их. Если у вас есть время и вам интересно, можете читать всё остальное — это не запрещается. Никто у вас книжку вырывать не будет, мол, это запрещено; нет, ничего такого не будет. Но, чтобы не потонуть, читайте именно то, что соответствует программе.
Тогда примерно получится, что из двух книжек суммарно наберётся, грубо говоря, тысяча страниц. Не пугайтесь такого объёма, потому что здесь, к сожалению, очень много воды: книжки читаются достаточно легко, автор часто повторяет что-то, переформулирует, описывает какие-то ситуации. Книжки есть и на русском, и на английском, и они есть в нашей библиотеке: вы можете взять прямо бумажное, печатное издание в библиотеке на русском — на английском нам, по-моему, так и не купили. Но в электронной библиотеке МФТИ есть и на русском, и на английском; я пришлю вам ссылку, чтобы вы могли скачать то, что вам нравится. С моей стороны рекомендация — читать на английском, но если для вас это совсем тяжело, читайте на русском.
Почему рекомендация читать на английском? Потому что автор англоговорящий и пишет именно на английском, а когда вы читаете на русском, вы читаете переводное издание. Может оказаться, что переводчик внёс какие-то неточности или неправильно перевёл. Иногда попадаются очень странные названия, очень странные аббревиатуры, и сразу непонятно, что имелось в виду. Термины в основном все английские, поэтому, когда вы читаете в оригинале, вам же самим проще. Но читать вы можете на любом языке, который вам нравится.
— Остовное дерево к какому типу физической топологии относится? — спрашивает Кирилл.
— Это как раз STP, о котором я говорил. Spanning Tree вы можете наложить на любую физическую топологию: STP отработает и в случае кольца, и в случае частично связанной, и полносвязной, и какой угодно. Основная задача протокола Spanning Tree — разорвать кольца, и в результате вы получите логическую топологию без колец. Я не хочу сейчас рассказывать о логических топологиях, но вы получите топологию без колец, чтобы ваши фреймы, вот как здесь, бесконечно не бегали. Spanning Tree разорвёт один из линков — не физически, никакие ручки из коммутатора не выставятся и линк никто не дёрнет, разорвёт он, естественно, логически. Но петля пропадёт, и фреймы не будут бесконечно циркулировать по сети. Об этом мы будем говорить отдельно, долго и подробно: у нас будет отдельная лекция, посвящённая Spanning Tree. Так что к какому типу физической топологии относится — к любому типу.
Мы будем обсуждать современные номинальные скорости передачи данных на том или ином уровне. Но говорить о скоростях передачи данных на том или ином уровне имеет смысл, наверное, только тогда, когда эти скорости чем-то ограничены, а явное ограничение у нас есть на физическом и канальном уровне: у нас есть несколько стандартов Ethernet. Сейчас я немного забегаю вперёд, на следующее занятие. Вы узнаете, что классический Ethernet — это Мбит/с, потом он эволюционировал: был Fast Ethernet — Мбит/с, потом Gigabit Ethernet — и так оно развивалось дальше. На сегодняшний день то, что вы можете встретить в дата-центрах, — это Ethernet на скоростях Гбит/с; это, в принципе, нормальные магистральные линки. Пока что это ещё достаточно дорого, но соточные линки, Гбит/с, — это уже практически повседневность в дата-центрах и у крупных провайдеров. То есть о скоростях говорить будем, но, наверное, не на всех уровнях.
— Михаил спрашивает: нас научат хакерству?
— Вас, Михаил, не знаю. Мы будем говорить о вопросах, связанных с сетевой безопасностью, но это будет, скорее всего, ближе к концу семестра, потому что, для того чтобы понять, как защищаться, нужно понимать, как это всё работает, — чтобы понять, через что вас могут пытаться атаковать. Для того чтобы об этом говорить, нужно иметь представление, как все эти технологии работают, и это представление ближе к концу семестра у вас появится. И да, мы будем говорить об атаках и о том, как защищаться, но в той конкретной лекции я скажу, что рассказываю вам об атаках не для того, чтобы вы вернулись домой и начали заваливать сеть в кампусе, а для того, чтобы вы знали, как защищаться — если вдруг атакуют вашу сеть или если вы хотите понять, можете ли вы сделать её безопасной. Именно с этой точки зрения, с подхода «как защититься». Но рассказывать, как защититься, не рассказав, как взламывать или как атаковать, просто нельзя. Поэтому да, рассказывать буду, но исключительно в информационных целях: я категорически против, чтобы вы применяли свои знания в нарушение законодательства РФ или других стран.
Предлагаю заканчивать; будем считать вопрос Михаила последним. Вам спасибо, что пришли, вам спасибо, что снимали, мне спасибо, что я пришёл и снимался.